So bereiten Sie Ihr Unternehmen auf autonome Cyberangriffe vor.
Angreifer setzen KI ein, um Schwachstellen mit enormer Geschwindigkeit zu finden, Phishing-Attacken so realistisch wie möglich zu gestalten und Angriffe zu skalieren. Die Angriffsmethoden bleiben im Grunde gleich, aber das Tempo, mit dem sie durchgeführt werden, steigt dramatisch an. Unternehmen benötigen daher eine Sicherheitsarchitektur, die 24/7 aktiv ist und nicht nur erkennt und reagiert, sondern auch systematisch Schwachstellen schließt und gleichzeitig den eigenen Einsatz von KI absichert.
Doch was genau ist ein „autonomer Cyberangriff“ und wie realistisch ist dieses Szenario bereits in unserer heutigen Zeit?
Eine allgemeingültige Definition gibt es bislang nicht. Das Bundeskriminalamt – BKA – beschreibt im „Bundeslagebild Cybercrime 2025“ (*1), dass Cyberakteure mithilfe von KI die Effizienz, Effektivität und Schnelligkeit ihrer Angriffsmodi verbessern können. Diese Auswirkungen sind in allen Phänomenbereichen der Cybercrime zu beobachten.
Wie selbstständig KI-Agenten bereits agieren können, hat zuletzt der „OpenAI–HuggingFace-Incident“ (*2) gezeigt. Unternehmen sollten daher davon ausgehen, dass KI die Fähigkeiten von Angreifern erheblich steigert und weiter optimiert.
Angesichts dieser rasanten Entwicklung, die durchaus beunruhigend ist, stellt sich folgende zentrale Frage: Was genau macht KI-gestützte Angriffe so viel gefährlicher als die herkömmlichen Cyberangriffe, die wir bisher kennen?
Das Problem ist weniger, dass Angreifer neue Tricks erfinden, sondern dass ihnen alte Tricks plötzlich in Perfektion und Masse zur Verfügung stehen. KI-Agenten sowie Large Language Models (LLMs) sind in der Lage, in relativ kurzer Zeit eine enorme Bandbreite an Aktivitäten durchzuführen, und dies mit einer Präzision, die früher unvorstellbar war. Wie zum Beispiel:
- die Erstellung täuschend echter Phishing-Mails
- die Fälschung von Personen in Live-Videos (sogenannte Deepfakes) und
- die Identifizierung von Schwachstellen
Dazu kommt: Die Bedienung dieser Werkzeuge ist nicht hochkomplex und die Einstiegshürde ist gering. So treffen mehr potenzielle Angreifer auf leistungsfähigere Methoden.
Wer mit solcher Geschwindigkeit und in derartiger Masse angreift, lässt der Verteidigung kaum Zeit. Desto entscheidender ist es, die charakteristischen Merkmale eines KI-gestützten Angriffs zu kennen:
Grundsätzlich arbeitet ein KI-Agent mit denselben Methoden wie ein menschlicher Angreifer. Nachvollziehen lässt sich das zum Beispiel im MITRE ATT&CK®-Framework (*3). Der Unterschied liegt im Tempo beim Handeln und Reagieren. Die Erkennung basiert somit auf denselben Mechanismen, etwa der Analyse von Verhaltensmustern und Auffälligkeiten an Endgeräten und im Netzwerk.
Die Herausforderung für Organisationen: Sie müssen ihre IT-Infrastruktur mit gleicher Agilität schützen und ihre Security-Richtlinien entsprechend zügig anpassen.
Wenn Angreifer mit einer solchen Dynamik vorgehen, stoßen manuelle Abwehrmaßnahmen schnell an ihre Grenzen. Deshalb drängt sich folgende Frage auf: Muss die Verteidigung ebenfalls automatisiert werden?
Davon ist auszugehen. Gerade kleinere IT-Abteilungen können kein 24/7-Security-Operations-Center (SOC) betreiben, das Incidents erkennt, bewertet und darauf reagiert. Wird am Montagmorgen erst bemerkt, dass am Wochenende alle Systeme verschlüsselt wurden, ist es zu spät. Für die meisten Unternehmen wäre dies untragbar, im schlimmsten Fall ruinös.
Unser langjähriger Partner ESET begegnet dieser Aufgabe mit einem Managed Detection & Response (MDR)-Service zur Endpoint-Security. Die Erkennung wird dabei an das ESET-SOC in Jena ausgelagert, wo rund um die Uhr Security-Analysten Auffälligkeiten erkennen, Gegenmaßnahmen einleiten und/oder den Kunden informieren. Es gibt den Service auch in einer reduzierten Variante, bei der die Erkennung und Reaktion zu einem großen Teil automatisiert durch KI-gestützte Prozesse mit festem Regelwerk erfolgen, wobei auch hier Security-Experten jederzeit überwachen, dass alles reibungslos funktioniert.
Doch bevor man sich für eine Lösung entscheidet, lohnt sich ein ehrlicher Blick auf den Ist-Zustand. Wie können IT-Verantwortliche beurteilen, ob ihre Sicherheitsarchitektur für derartige Angriffe gewappnet ist?
Pauschal zu sagen: „Wir brauchen jetzt eine KI, dann sind wir besser geschützt“ ist nicht der richtige Weg, denn eine KI wirkt nicht automatisch zielgenau. Sinnvoller ist eine strukturierte Bestandsaufnahme mit zwei Leitfragen:
- Welchen Gefährdungen unterliege ich und wie begegne ich diesen? Hilfreich ist dazu das „IT-Grundschutz-Kompendium“ des BSI (*4).
- Welche Risiken bestehen, mit welchen Maßnahmen halte ich dagegen und wie gut greifen diese?
Dabei zeigt sich häufig, dass eine Organisation keine automatisierte Angriffserkennung betreibt oder nicht systematisch nach Software-Schwachstellen scannt und diese gezielt behebt. Beides wäre bei einem Angriff durch KI-Agenten vermutlich fatal.
Erkenntnis allein schützt noch nicht. Welche Fähigkeiten braucht eine moderne Security-Lösung und wie setzt IBH diese gemeinsam mit ESET um?
ESET beschreibt die Schutzlevel in einem 4-stufigen Modell:
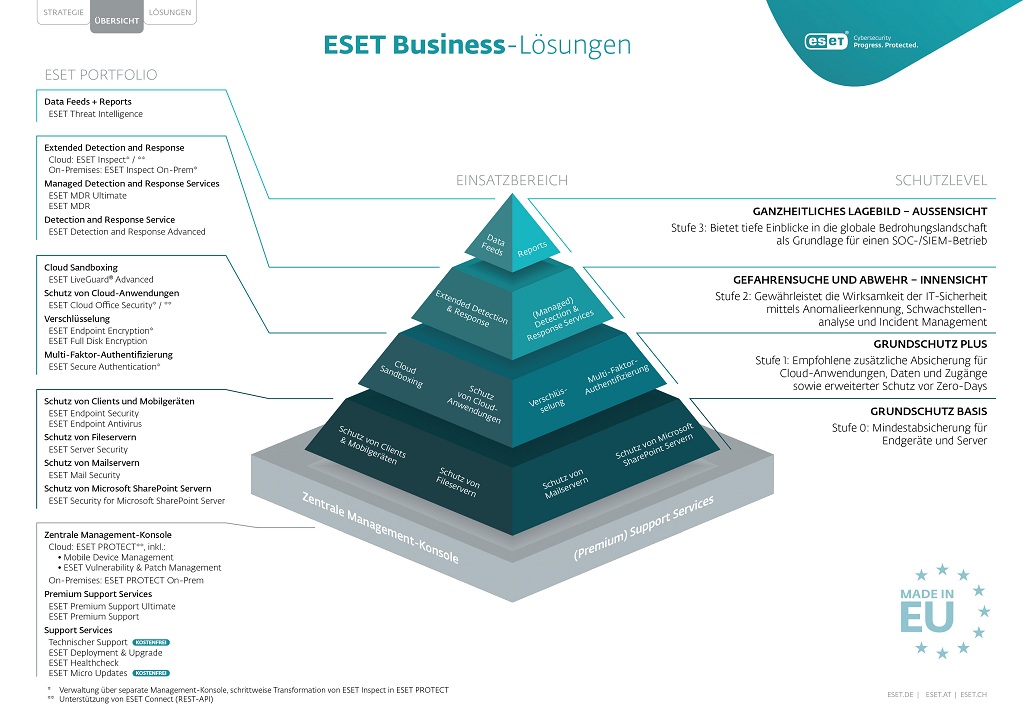
Stufe 2, die „Gefahrensuche und Abwehr“, hat sich als derzeitiger „Standard“ etabliert. Sie begegnet den genannten Risiken effektiv, sofern diese nicht bereits anderweitig abgedeckt werden. In diesem Rahmen bietet ESET eine Reihe von Funktionen an, die Kunden häufig wünschen, die aber in vielen Organisationen noch fehlen oder nur teilweise genutzt werden. Dazu gehören unter anderem:
- Multi-Faktor-Authentifizierung: zusätzliche Zugangssicherung, auch als On-Prem-Lösung ohne Cloud-Anbindung
- Medienkontrolle: Festlegung, welche Geräte (USB, Bluetooth etc.) an den Clients verwendet werden dürfen
- Laufwerksverschlüsselung: Datenschutz bereits vor dem Systemstart, mit Pre-Boot-Authentifizierung
- Patch- und Schwachstellenmanagement: Identifikation und gezielte Behebung von Software-Schwachstellen
- Managed Detection & Response Service: Erkennung und Analyse von Angriffen mit dem Ziel, sie zu verhindern
- ESET LiveAI: generativer KI-Cybersicherheitsassistent zur Analyse und Klassifizierung von Incidents.
Darüber hinaus kann auch der Einsatz von KI/LLM in Unternehmen selbst ein neues Risiko sein. ESET bietet dazu eine spezielle Schutztechnologie an: „ESET AI Security“. Der erste Schritt dabei ist es, Einblicke zu erhalten, wie KI-Agenten in der Organisation eingesetzt werden. Mit diesen Erkenntnissen ist anschließend ein passendes Monitoring möglich, ohne die Vorteile der Systeme zu blockieren.
Die richtige Technik ist nur der Anfang, sie muss sich nahtlos in Ihre Umgebung einfügen und
langfristig zuverlässig funktionieren. Hier kommt unsere Expertise ins Spiel.